În ultimele luni au devenit publice mai multe vulnerabilități critice prin care un magazin poate fi preluat fără autentificare: în modulul de filtrare implicit, în formularul de contact și în page builder-ul livrat cu multe teme cumpărate. Articolul de față le ia pe rând: pe cine afectează, cum verificați și cum se repară.
Nu vă pricepeți la tehnică?Pe scurt: care este problema și ce trebuie făcut?
În PrestaShop și în câteva module foarte răspândite sunt cunoscute vulnerabilități prin care persoane străine pot intra în magazin fără parolă și pot ajunge la comenzi, la datele clienților sau chiar la server.
Acestea trebuie reparate în magazin: prin actualizare sau, dacă actualizarea nu este posibilă, prin aplicarea corecției pe versiunea existentă.
Ce e de făcut: întrebați persoana care întreține magazinul dacă punctele de mai jos sunt rezolvate. Dacă nu se ocupă nimeni de magazin, puteți cere o verificare prin formularul de mai jos.
Întrebări pentru cel care întreține magazinul
Ce versiune are modulul de filtrare Faceted Search și este cel puțin 4.0.4? A fost corectată vulnerabilitatea formularului de contact (CVE-2026-44212), prin actualizare sau cu modulul oficial de corecție? Există în magazin Ap PageBuilder sau alt modul Leo și, dacă da, ce versiune? Au rămas pe server module care nu mai sunt folosite?
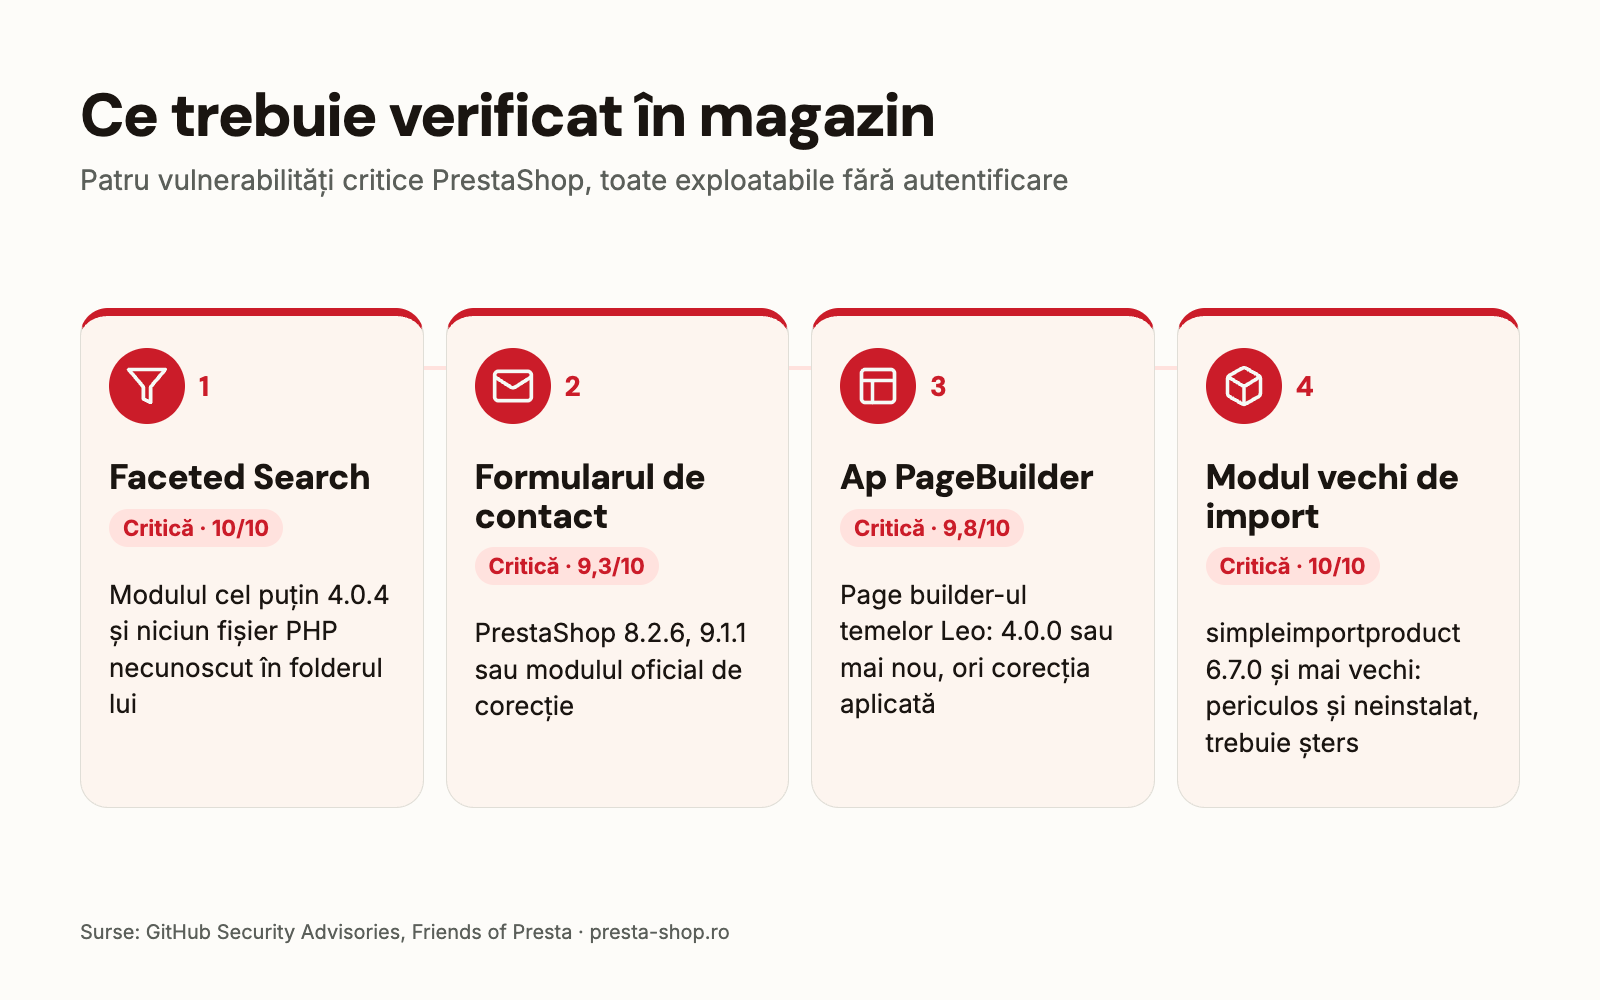
Care vulnerabilități PrestaShop sunt critice acum?
| Vulnerabilitate | Ce permite | Afectat | Corecție |
|---|---|---|---|
| Modulul de filtrare Faceted Search CVE-2026-54159, 10/10 | rularea de cod pe server fără autentificare | modulul 3.0.0–4.0.3, dacă filtrele au glisor de preț sau de greutate | modulul 4.0.4 |
| Formularul de contact CVE-2026-44212, 9,3/10 | preluarea panoului de administrare printr-un mesaj trimis | orice PrestaShop înainte de 8.2.6, plus 9.0.0–9.1.0 | 8.2.6, 9.1.1 sau modulul oficial de corecție |
| Ap PageBuilder (teme Leo) CVE-2022-22897, 9,8/10 CVE-2024-6648, 8,7/10 | acces la baza de date; citirea oricărui fișier de pe server | 2.4.5 și mai vechi; înainte de 4.0.0 | o versiune nouă a modulului sau corecția aplicată pe versiunea existentă |
| Modulul de import produse (simpleimportproduct) CVE-2024-25846, 10/10 | încărcarea unui fișier PHP fără autentificare | 6.7.0 și mai vechi, chiar și neinstalat | o versiune nouă sau ștergerea modulului de pe server |
Punctajul este scara internațională de gravitate (CVSS); peste 9 înseamnă critic. Fiecare vulnerabilitate are un anunț public, cu link la finalul articolului.
Ce problemă are modulul de filtrare Faceted Search?
Faceted Search este modulul de filtrare implicit din PrestaShop: cu el clienții filtrează produsele din categorii după preț, marcă sau caracteristici. În versiunile 3.0.0–4.0.3, o singură cerere, fără autentificare, putea rula cod pe server, ceea ce poate duce la preluarea completă a magazinului și a serverului. De obicei, atacatorul își lasă propriul fișier PHP în folderul modulului.
Este afectat orice magazin care rulează versiunea 3.0.0–4.0.3 a modulului, dacă filtrele au glisor de preț sau de greutate. Corecția este versiunea 4.0.4 a modulului, publicată pe 3 iunie 2026. Dacă modulul nu poate fi actualizat pentru că PrestaShop este prea vechi, corecția se poate aplica manual într-un singur fișier al versiunii instalate.
Dacă pe magazin a rulat o versiune afectată, PrestaShop recomandă să căutați urme de intruziune: fișiere PHP necunoscute în folderul modules/ps_facetedsearch/. Dacă găsiți așa ceva, actualizarea modulului nu este suficientă, magazinul trebuie investigat.
Ce problemă are formularul de contact?
Oricine putea trimite prin formularul public de contact o adresă de e-mail în care era ascuns cod. Când un angajat deschidea mesajul în panoul de administrare, la Asistență pentru clienți, codul rula în browserul lui, iar atacatorul îi putea prelua sesiunea: acces la comenzi, la datele clienților și la setări, fără parolă.
Eroarea se află în codul PrestaShop, așa că afectează toate versiunile dinainte de 8.2.6, inclusiv 1.7 și 1.6. Nu există o setare care să o ocolească. Este corectată în 8.2.6 și 9.1.1, iar pentru magazinele care nu pot actualiza, PrestaShop a publicat un modul oficial de corecție care funcționează pe 1.7, 8 și 9. Pe 1.6 și pe celelalte versiuni pe care modulul nu le suportă, corecția trebuie aplicată manual în șablonul din panoul de administrare.
Ce problemă au Ap PageBuilder și temele Leo?
Ap PageBuilder (appagebuilder) este un modul de construire a paginilor livrat împreună cu multe teme PrestaShop cumpărate, mai ales cu cele de la Leo Theme și Apollo Theme. Deseori proprietarul nici nu știe că modulul este instalat. Are două vulnerabilități critice cunoscute:
- 2.4.5 și mai vechi: baza de date poate fi citită și modificată fără autentificare, ceea ce poate duce la acces de administrator și la scurgerea datelor clienților (9,8/10).
- Înainte de 4.0.0: orice fișier de pe server poate fi citit fără autentificare, inclusiv configurația magazinului și parola bazei de date (8,7/10).
Pentru ambele, codul de atac este public, iar potrivit grupului de securitate Friends of Presta, cererile codificate pot trece de majoritatea firewall-urilor web. În magazinele verificate de noi, și alte module Leo venite cu tema (slideshow, autentificare rapidă, blog) aveau erori de reparat, așa că merită verificate împreună toate modulele temei.
De ce este periculos un modul vechi, nefolosit?
Dezactivarea sau dezinstalarea unui modul poate lăsa fișierele pe server, iar fișierele PHP ale modulului rulează în continuare dacă sunt apelate direct, chiar dacă PrestaShop nu mai știe de modul. Articolul despre riscurile modulelor explică diferența dintre dezactivare, dezinstalare și ștergere.
Un exemplu este modulul de import produse simpleimportproduct: în versiunea 6.7.0 și mai vechi, oricine putea încărca un fișier PHP în magazin. Potrivit Friends of Presta, vulnerabilitatea este folosită pentru a instala în masă cod care fură datele cardurilor. Într-un magazin investigat de noi, atacatorii au intrat exact printr-un astfel de modul de import, lăsat pe server fără să fie instalat.
Ce faceți dacă PrestaShop este prea vechi pentru actualizări?
PrestaShop a publicat versiunile corectate în ramurile 8.2 și 9.1 (8.2.6 și 9.1.1). Pe un magazin mai vechi (1.6, 1.7, 8.0–8.1), actualizarea completă atinge și tema și modulele, deci nu se poate face întotdeauna imediat. În acest caz, corecția poate fi aplicată pe versiunea existentă: fișierul vulnerabil este modificat după varianta corectată, restul magazinului rămâne neschimbat. Articolul despre actualizările de securitate din 2026 enumeră corecțiile din ramurile susținute, pe versiuni.
Soluția pe termen lung rămâne actualizarea la o versiune susținută, pentru că doar acolo corecția pentru următoarea vulnerabilitate vine de la sine.
Ce merită făcut acum?
- Verificați versiunea Faceted Search la Module > Administrare module. Dacă este sub 4.0.4, actualizați-o sau aplicați corecția și căutați fișiere PHP necunoscute în folderul modulului.
- Corectați vulnerabilitatea formularului de contact prin actualizare la 8.2.6 sau 9.1.1, ori cu modulul oficial de corecție. Până atunci, deschideți cu atenție mesajele din Asistență pentru clienți.
- Verificați modulele temei: există Ap PageBuilder sau alt modul Leo și ce versiune are.
- Ștergeți de pe server modulele nefolosite, mai ales vechile module de import și export.
Vulnerabilitatea PHP din octombrie este o problemă separată, pe care o corectează găzduirea; despre ea scrie articolul despre vulnerabilitatea PHP.
Întrebări frecvente
De unde aflu ce versiune de PrestaShop rulează magazinul?
În panoul de administrare, la Parametri avansați > Informații. Vulnerabilitatea formularului de contact trebuie corectată pe toate versiunile dinainte de 8.2.6 și pe 9.0.0–9.1.0.
Cum aflu dacă am Ap PageBuilder în magazin?
Căutați-l după nume la Module > Administrare module, cu afișarea modulelor dezactivate. Dacă fișierele lui sunt pe server fără ca modulul să fie instalat, le vedeți doar în folderul modules din contul de găzduire.
Cât de urgent este?
Vulnerabilitățile din Faceted Search și din formularul de contact pot fi exploatate fără autentificare, iar detaliile sunt publice, deci merită reparate acum. Actualizarea completă a PrestaShop poate urma, planificat.
Ce fac dacă magazinul a fost deja spart?
Atunci actualizarea nu ajunge: trebuie găsite și eliminate fișierele atacatorului și eventualul cont de administrator creat de el, iar parolele și cheile secrete trebuie schimbate. Verificarea noastră include și acest pas.
Surse: anunț Faceted Search (GitHub), PrestaShop: actualizarea Faceted Search, anunț formular de contact (GitHub), PrestaShop 8.2.6, Friends of Presta: Ap PageBuilder (2023), Friends of Presta: Ap PageBuilder (2025), Friends of Presta: simpleimportproduct

Comentarii
Încă nu există comentarii.