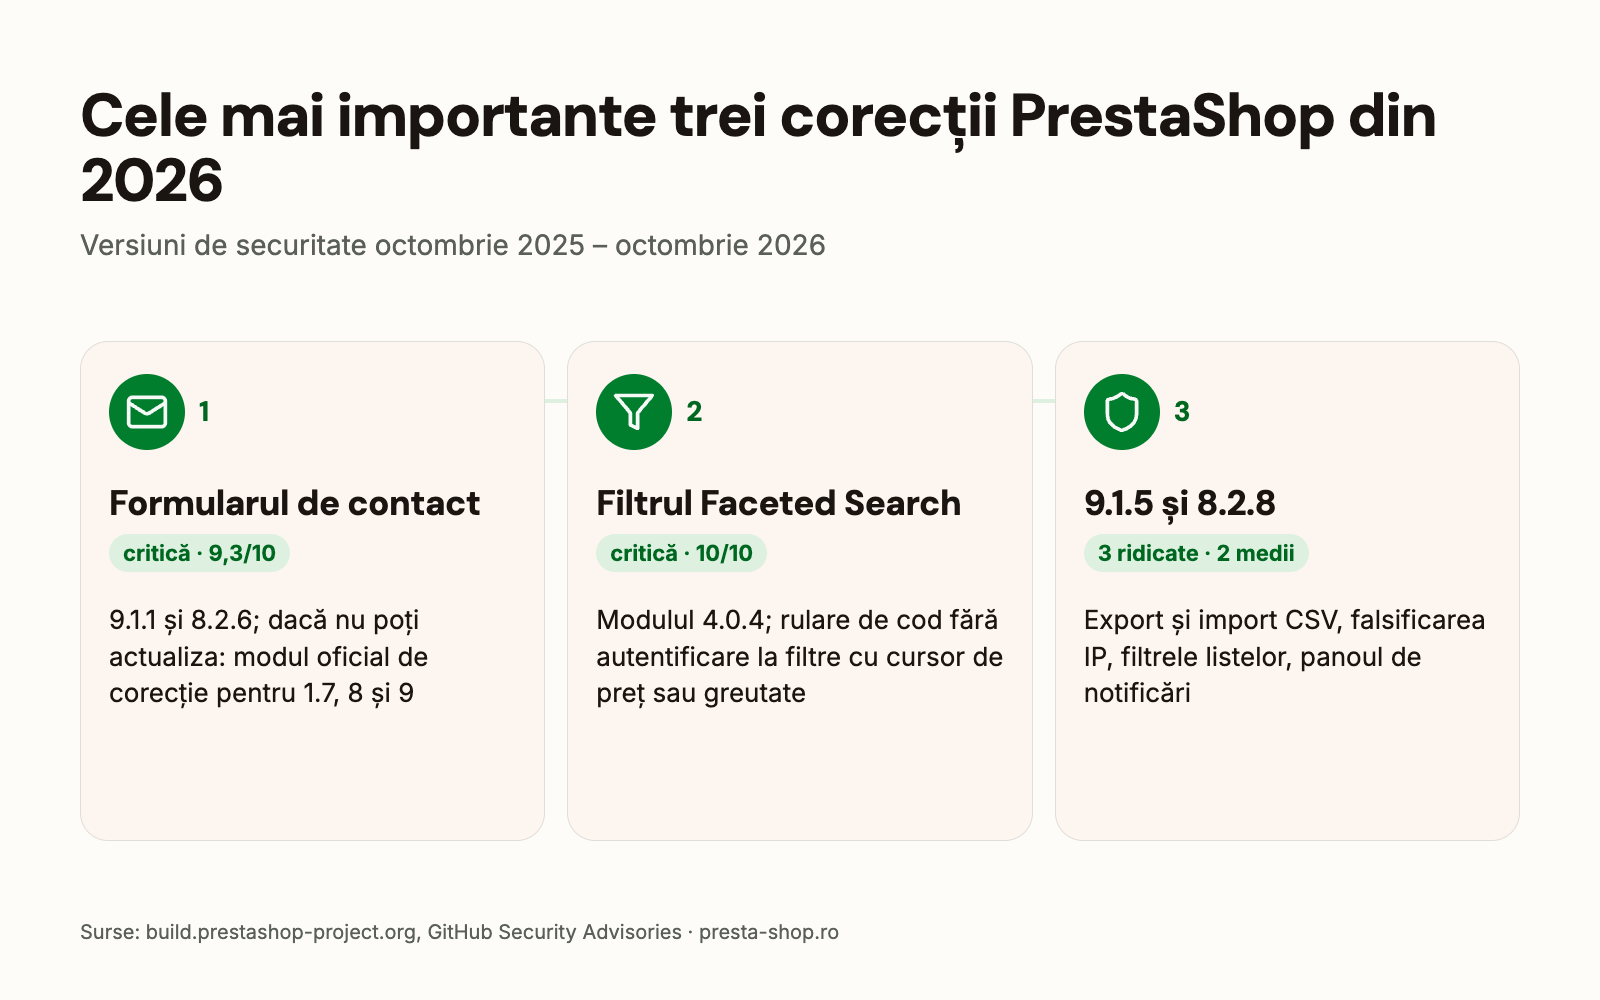
Între octombrie 2025 și octombrie 2026, PrestaShop a publicat de cinci ori corecții de securitate pentru ramurile 8.2 și 9, și o dată separat pentru modulul de filtrare Faceted Search. Două dintre vulnerabilități au fost evaluate critice: una putea duce, prin formularul de contact, la preluarea completă a back office-ului, cealaltă permitea oricui să ruleze cod pe server fără autentificare.
Vulnerabilitățile afectează magazinele pe care corecția nu a fost instalată; pentru versiunile care nu mai sunt suportate nici nu apare o versiune PrestaShop nouă. Articolul rezumă ce a corectat fiecare versiune, care versiuni mai primesc corecții, cum se instalează și ce merită verificat acum.
Nu mă pricep la tehnicăPe românește: trebuie să fac ceva acum?
În cursul anului, PrestaShop a corectat de mai multe ori vulnerabilități prin care un străin ar fi putut ajunge în administrarea magazinului sau pe server. O corecție protejează magazinul doar dacă este instalată: nu ajunge singură.
Cele mai importante două lucruri: magazinul rulează cea mai recentă versiune a ramurii sale (9.1.5 pe 9.1, 8.2.8 pe 8.2), iar modulul de filtrare (Faceted Search) are cel puțin versiunea 4.0.4. Pe o versiune mai veche, care nu mai este suportată, merită planificată actualizarea.
Ce e de făcut: întrebi pe cel care întreține magazinul dacă acestea sunt în ordine. Întrebările de mai jos pot fi trimise direct.
Întrebări pentru cel care întreține magazinul
Pe ce versiune PrestaShop rulează magazinul și este instalată cea mai recentă versiune de securitate a ramurii (9.1.5 sau 8.2.8)? Ce versiune are modulul de filtrare Faceted Search, cel puțin 4.0.4? Dacă era mai veche, a verificat cineva dacă există urme de spargere? Avem copii de siguranță regulate și verificate pentru fișiere și baza de date?
Ce a corectat fiecare versiune din toamna lui 2025?
PrestaShop corectează vulnerabilitățile în mod confidențial și le face publice odată cu versiunea, în notele de lansare și într-un aviz GitHub (Security Advisory). Corecțiile pentru ramurile 8.2 și 9 au apărut de fiecare dată în aceeași zi.
| Versiune | Ce corectează | Gravitate |
|---|---|---|
| 9.0.3, 8.2.4 03.02.2026 | la autentificare, din timpul de răspuns se putea afla dacă există cont cu o adresă de e-mail | medie |
| 9.1.0, 8.2.5 23.03.2026 | șabloane din administrare: putea rula un script dacă în baza de date existau deja date introduse; o problemă de validare | ridicată, scăzută |
| 9.1.1, 8.2.6 sfârșitul lui aprilie 2026 | formularul de contact: un mesaj deschis în administrare putea duce la preluarea administrării | critică |
| 9.1.3 21.05.2026 | corecții Symfony și Twig, codul PrestaShop nu s-a schimbat | – |
| Faceted Search 4.0.4 03.06.2026 | modulul de filtrare: rulare de cod pe server fără autentificare | critică |
| 9.1.5, 8.2.8 18.08.2026 | cinci probleme: export și import CSV, falsificarea adresei IP, citirea bazei de date prin filtrele listelor, panoul de notificări | 3 ridicate, 2 medii |
Versiunile 9.1.4 și 8.2.7 (4 iunie 2026) au apărut ca descărcarea nouă să conțină deja modulul de filtrare corectat; codul PrestaShop nu s-a schimbat, iar 9.1.4 aduce și actualizări Symfony și Twig. Pentru 9.0.1, 9.0.2 și 9.2.0 (30 septembrie 2026) nu există aviz de securitate.
Care au fost cele două vulnerabilități critice?
Formularul de contact (9.1.1 și 8.2.6, 9,3/10): fără autentificare, oricine putea trimite prin formularul public de contact o adresă de e-mail rău intenționată. Când un angajat deschidea mesajul în administrare, în browserul lui rula un script, care putea duce la preluarea completă a administrării. Pentru magazinele care nu pot actualiza imediat, PrestaShop a publicat un modul oficial de corecție (hotfix), care funcționează pe PrestaShop 1.7, 8 și 9; se instalează din Module > Administrare module, cu „Incarca un modul”.
Modulul de filtrare Faceted Search (4.0.4, 10/10): o singură cerere fără autentificare putea rula cod pe server, ceea ce ducea la compromiterea completă a magazinului și a serverului. Sunt afectate versiunile 3.0.0–4.0.3 ale modulului pe orice magazin cu PrestaShop 1.7.1.0 sau mai nou, dacă filtrul are un cursor de preț sau de greutate. Corecția este versiunea 4.0.4 a modulului, actualizată din meniul Module; apoi se verifică dacă versiunea modulului este 4.0.4 sau mai nouă.
Dacă pe magazin a rulat o versiune afectată a filtrului, PrestaShop recomandă căutarea urmelor de spargere: fișiere PHP necunoscute în dosarul modules/ps_facetedsearch/ și cereri neobișnuite către acest dosar în jurnalele serverului. Dacă există astfel de urme, actualizarea modulului nu este suficientă: magazinul trebuie investigat și curățat, apoi schimbate parolele.
Ce au conținut cele cinci corecții din august 2026?
- Export CSV: o valoare rău intenționată putea rula ca formulă la cel care deschidea exportul într-un program de calcul tabelar: comerciantul, un angajat, contabilul sau clientul, în propriul export GDPR.
- Import CSV: serverul descărca fără verificare adresele de imagini din fișier. Era nevoie de un cont de administrare cu drept de import.
- Falsificarea adresei IP: în spatele unui proxy, CDN sau load balancer, orice vizitator își putea atribui orice adresă IP, ceea ce afectează lista IP a modului de mentenanță și jurnalele. Acest lucru trebuie rezolvat și în configurația găzduirii sau a proxy-ului, indiferent de actualizare.
- Filtrele listelor din administrare: orice angajat autentificat, chiar și cu cele mai restrânse drepturi, putea citi întreaga bază de date, inclusiv tabelele de clienți și comenzi. Același cod greșit există și în PrestaShop 1.7, care nu mai primește corecții.
- Panoul de notificări: afișa oricărui angajat, fără verificarea drepturilor, datele recente despre clienți și comenzi. Fiind date personale, are și o componentă GDPR.
Care versiuni PrestaShop mai primesc corecții de securitate?
- 9.1.5 ultima versiune planificată a ramurii 9.1 înainte de 9.2
- 8.2.8 cea mai recentă versiune a ramurii 8.2
- 1.7.8.11 ultima versiune 1.7 (02.01.2024)
8.2 este în suport extins: primește doar corecții de securitate și critice, până la apariția PrestaShop 10.0.0. Totuși, PrestaShop 8 se bazează pe Symfony 4.4, care nu mai primește corecții de securitate Symfony, iar PrestaShop nu le portează pe ramura 8; de aceea PrestaShop recomandă planificarea trecerii la versiunea 9.
În februarie 2026, PrestaShop a numit două versiuni suportate: 9.0 până la apariția 9.1, și 8.2. Versiunea 8.1 și cele mai vechi nu sunt printre ele. Conform politicii de securitate PrestaShop, corecțiile ajung de regulă doar în cea mai recentă versiune; conform principiului din documentația pentru dezvoltatori, la apariția unei noi versiuni minore, versiunea minoră anterioară nu mai primește corecții.
Cum se instalează corecțiile?
- Update Assistant: modulul oficial de actualizare PrestaShop (fostul 1-Click Upgrade). Actualizează în cadrul aceleiași ramuri, de exemplu de la 9.1.x la 9.1.5 sau de la 8.2.x la 8.2.8.
- Copie de siguranță înainte: a fișierelor și a bazei de date, una proprie pe lângă cea făcută de Update Assistant.
- Modulul de filtrare separat: corecția Faceted Search a venit separat de actualizarea PrestaShop, ca actualizare de modul în meniul Module.
- După: se reactivează modulele dezactivate de actualizare și se parcurge magazinul ca un client.
În cadrul aceleiași versiuni majore (de exemplu 9.0 → 9.1), potrivit PrestaShop tema și modulele ar trebui să funcționeze în continuare, deși rareori o corecție de securitate poate cere ajustări. Înainte de o schimbare de versiune minoră (de exemplu 9.1 → 9.2), PrestaShop recomandă o copie de test.
De unde afli la timp despre corecții?
PrestaShop publică corecțiile în articolele de lansare de pe build.prestashop-project.org și în avizele GitHub, iar problemele critice le corectează cât mai repede. După vulnerabilitatea Faceted Search, a recomandat comercianților să urmărească avizele de securitate și sursele comunității, de exemplu Friends of Presta.
Vulnerabilitățile PHP sunt un subiect separat: pe acestea le corectează găzduirea. Despre ele este un articol separat: Vulnerabilitate de securitate în magazinele PrestaShop: ce e de făcut
Ce merită făcut acum?
- Verifică versiunile: versiunea PrestaShop apare în Parametri avansati > Informatii, versiunea Faceted Search în Module > Administrare module.
- Dacă modulul de filtrare e mai vechi de 4.0.4: actualizează-l, iar dacă filtrul avea cursor de preț sau greutate, cere verificarea urmelor de spargere.
- Dacă magazinul rulează 9.1 sau 8.2: actualizează la 9.1.5, respectiv 8.2.8, cu copie de siguranță.
- Dacă rulează 8.1, 8.0 sau 1.7: instalează modulul oficial de corecție pentru formularul de contact și planifică trecerea la o versiune suportată.
- În spatele unui proxy sau CDN: cere găzduirii să verifice că magazinul primește adresa IP reală a vizitatorului.
- Copii de siguranță: regulate și verificate, pentru fișiere și baza de date.
Actualizare PrestaShop
Actualizarea magazinului împreună cu tema, modulele și datele, pregătită pe o copie de test.
Întrebări frecvente
Care este cea mai recentă versiune de securitate PrestaShop?
9.1.5 și 8.2.8, din 18 august 2026. Pentru 9.2.0, apărută pe 30 septembrie 2026, nu există aviz de securitate.
Este suficientă actualizarea modulului Faceted Search?
Pentru vulnerabilitatea modulului de filtrare, da: potrivit PrestaShop, versiunea 4.0.4 a modulului este corecția completă. Celelalte probleme au fost în codul PrestaShop și cer actualizarea PrestaShop.
Mai primește PrestaShop 1.7 corecții?
Nu. Codul problemei din filtrele listelor, din august 2026, există și în 1.7 și, potrivit PrestaShop, nu va fi corectat. Modulul de corecție pentru formularul de contact funcționează însă și pe 1.7.
Până când primește PrestaShop 8.2 corecții?
Până la apariția PrestaShop 10.0.0, doar corecții de securitate și critice. Corecțiile Symfony 4.4 nu sunt portate pe ramura 8.
Ce este modulul hotfix?
Modulul oficial PrestaShop de corecție pentru vulnerabilitatea critică a formularului de contact, pentru magazinele care nu pot actualiza imediat. La instalare face o copie a șablonului afectat și aplică automat corecția.
Surse: PrestaShop 9.1.1 security release, Faceted Search security update, PrestaShop 9.1.5 security release, PrestaShop 8.2.8 security release, PrestaShop 9.1.3, Cleaning old branches, PrestaShop security advisories

Comentarii
Încă nu există comentarii.