Pe 21 octombrie a fost corectată o vulnerabilitate gravă de securitate în PHP. PHP este programul de pe serverul de găzduire care rulează magazinele online PrestaShop: lucrează la fiecare încărcare de pagină. Problema nu depinde de setările magazinului, deci poate afecta orice magazin PrestaShop, inclusiv pe cele mici.
O diferență importantă: nu PrestaShop primește sau nu primește corecție, ci PHP. Proiectul PHP a publicat versiuni oficiale corectate doar pentru versiunile PHP pe care încă le susține; pentru PHP mai vechi, corecțiile vin de la distribuțiile Linux și de la furnizorii de suport pe termen lung (LTS). Fiecare versiune PrestaShop suportă însă doar anumite versiuni PHP, așa că de versiunea PrestaShop depinde dacă sub magazin poate rula un PHP oficial corectat sau este nevoie de o variantă corectată a PHP-ului vechi.
Nu vă pricepeți la tehnică?Pe românește: care este problema?
Sub magazin, pe serverul de găzduire, rulează un program care servește fiecare pagină. În el a fost găsită o vulnerabilitate gravă: persoane străine pot intra prin ea în magazin, iar astfel de atacuri au loc deja.
Vulnerabilitatea a fost corectată, dar corecția trebuie instalată de furnizorul de găzduire. La un PrestaShop recent aceasta este o actualizare obișnuită. La un PrestaShop vechi ajută doar o versiune corectată separat, pe care nu o are orice furnizor.
Ce e de făcut: trimiteți întrebarea de mai jos furnizorului de găzduire. Dacă magazinul rulează un PrestaShop vechi, merită planificată și actualizarea, ca data viitoare să fie suficientă o corecție obișnuită.
Întrebare pentru furnizorul de găzduire
PHP-ul care rulează sub magazinul meu a primit corecția de securitate din octombrie (CVE-2026-109618, CVE-2026-109619)? Dacă nu, când va fi instalată?
Ce înseamnă asta în practică?
Prin această vulnerabilitate, un atacator poate intra fără autentificare, cu o simplă cerere, iar în cel mai rău caz își poate rula propriul program pe server. Atunci datele clienților, comenzile și magazinul însuși pot fi în pericol.
Potrivit companiilor de securitate, vulnerabilitatea este deja folosită în atacuri, deci merită tratată acum.
Pentru ce PHP există corecție?
- PHP 8.2, 8.3, 8.4 și 8.5: există versiune oficială corectată (8.2.35, 8.3.36, 8.4.27, 8.5.12). Furnizorul de găzduire le actualizează simplu.
- PHP 7.4, 8.0 și 8.1: nu a apărut o versiune oficială nouă. Echipa de securitate PHP a publicat un patch, iar distribuțiile Linux și furnizorii LTS oferă propriile pachete corectate. Furnizorul de găzduire poate corecta PHP-ul vechi cu una dintre acestea.
- PHP 7.3 și mai vechi: nicio corecție de la proiectul PHP, nici patch. Unele distribuții Linux (de exemplu AlmaLinux, Ubuntu cu suport extins) și furnizori LTS și-au corectat propriile pachete PHP vechi; dacă pe server rulează un astfel de PHP, poate spune furnizorul de găzduire.
Dacă corecția nu poate fi aplicată imediat, anunțul PHP descrie și setări temporare care reduc riscul, dar nu îl elimină. Furnizorul de găzduire le poate aplica.
Ce PrestaShop rulează pe ce PHP?
| PrestaShop | Cel mai nou PHP suportat | De unde vine corecția |
|---|---|---|
| 9.1 | 8.5 | versiune PHP oficială corectată |
| 9.0 | 8.4 | versiune PHP oficială corectată |
| 8.0 – 8.2 | 8.1 | patch, distribuție sau furnizor LTS |
| 1.7.8 | 7.4 | patch, distribuție sau furnizor LTS |
| 1.7.7 | 7.3 | doar distribuție sau furnizor LTS |
| 1.7.6 și mai vechi, 1.6 | 7.2 sau mai vechi | doar distribuție sau furnizor LTS |
Coloana „cel mai nou PHP suportat” provine din cerințele de sistem ale PrestaShop (sursele la finalul articolului).
Pe scurt, pe versiuni:
- PrestaShop 9 Rulează pe o versiune PHP oficială corectată. Este suficient ca furnizorul de găzduire să actualizeze PHP la versiunea corectată. Dacă magazinul rulează încă pe PHP 8.1, întâi trebuie trecut la 8.2 sau mai nou; PrestaShop 9 suportă acest lucru.
- PrestaShop 8 și 1.7.8 Nu rulează pe o versiune PHP oficială corectată, pentru că cel mai nou PHP pe care îl suportă (8.1, respectiv 7.4) nu mai primește versiuni noi. Aici protejează o variantă corectată a PHP-ului vechi: patch-ul sau pachetul corectat al unei distribuții Linux ori al unui furnizor LTS. Dacă aceasta există pe server, magazinul este protejat față de această vulnerabilitate. Pe termen lung, actualizarea la PrestaShop 9 aduce un PHP pe care îl corectează chiar proiectul PHP.
- PrestaShop 1.7.7 și mai vechi, 1.6 Suportă cel mult PHP 7.3, pentru care proiectul PHP nu oferă nicio corecție, nici patch. Protecția vine din faptul că PHP-ul de pe server a fost corectat de distribuția Linux sau de un furnizor LTS; furnizorul de găzduire poate spune. Pe termen lung, și aici actualizarea la PrestaShop 9 aduce un PHP pe care îl corectează chiar proiectul PHP.
Cum văd ce versiune am?
În administrarea PrestaShop, pe pagina Parametri avansati > Informatii. Aici apar versiunea PrestaShop și versiunea PHP. Numărul versiunii PrestaShop apare și în colțul din stânga sus, lângă logo.
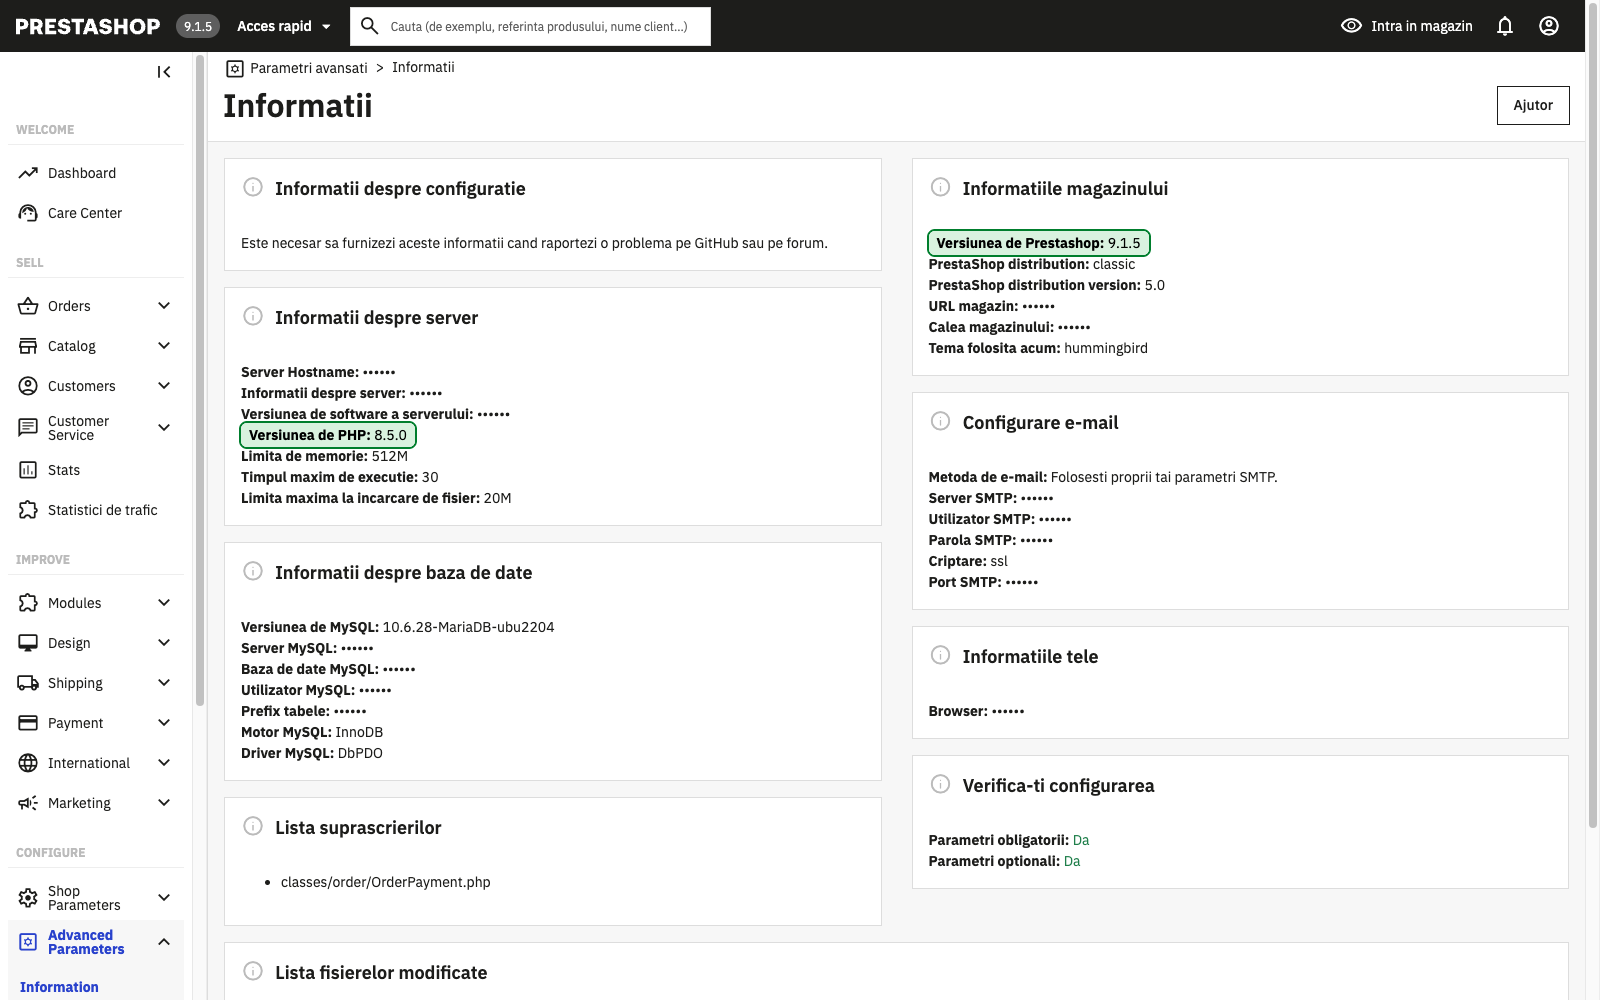
Dacă nu știți sigur, la solicitarea actualizării este suficientă adresa magazinului; versiunea o verificăm noi.
Ce merită făcut acum
Sunt două sarcini separate: corectarea PHP acum și actualizarea planificată a unui PrestaShop vechi.
- Verificarea versiunilor pe pagina de mai sus: PrestaShop și PHP.
- Întrebarea în scris a furnizorului de găzduire dacă PHP-ul care rulează sub magazin a primit corecția de securitate din octombrie (versiune oficială corectată, patch sau pachetul corectat al distribuției ori al furnizorului LTS).
- Planificarea actualizării la PrestaShop 9, dacă magazinul rulează o versiune mai veche. Doar PrestaShop 9 rulează pe un PHP pe care îl corectează chiar proiectul PHP; sub un PrestaShop mai vechi, la fiecare vulnerabilitate PHP viitoare trebuie așteptată corecția distribuției sau a unui furnizor LTS. Actualizarea atinge tema, modulele și datele, de aceea se pregătește întâi pe o copie de test și ajunge live doar după verificare.
Actualizare la PrestaShop 9
Actualizarea magazinului împreună cu tema, modulele și datele, pregătită pe o copie de test.
Întrebări frecvente
Este suficient ca furnizorul de găzduire să actualizeze PHP?
Pe PrestaShop 9, da. Un PrestaShop mai vechi nu rulează pe versiunile PHP oficiale corectate; acolo este nevoie de o variantă corectată a PHP-ului vechi (patch, pachet de distribuție sau de furnizor LTS), pe care o poate instala furnizorul de găzduire.
Este suficientă actualizarea la cel mai nou PrestaShop 8?
Pentru această vulnerabilitate, nu. PrestaShop 8 suportă cel mult PHP 8.1, pentru care proiectul PHP nu mai publică versiuni noi; și aici corecția vine dintr-un patch integrat în PHP-ul vechi sau dintr-un pachet de distribuție ori de furnizor LTS.
Cât de urgent este?
Furnizorul de găzduire merită întrebat acum, pentru că vulnerabilitatea este deja atacată. Actualizarea la PrestaShop 9 merită făcută după aceea, planificat; pe PrestaShop 1.6 și 1.7.7 cât mai curând, pentru că acolo proiectul PHP nu a oferit nici măcar un patch, iar corecția depinde în întregime de proveniența PHP-ului de pe server.
Surse: anunțul de securitate PHP, Tenable, php.net, AlmaLinux, Ubuntu, cerințele de sistem PrestaShop 9, PrestaShop 8 și PrestaShop 1.7

Comentarii
Încă nu există comentarii.