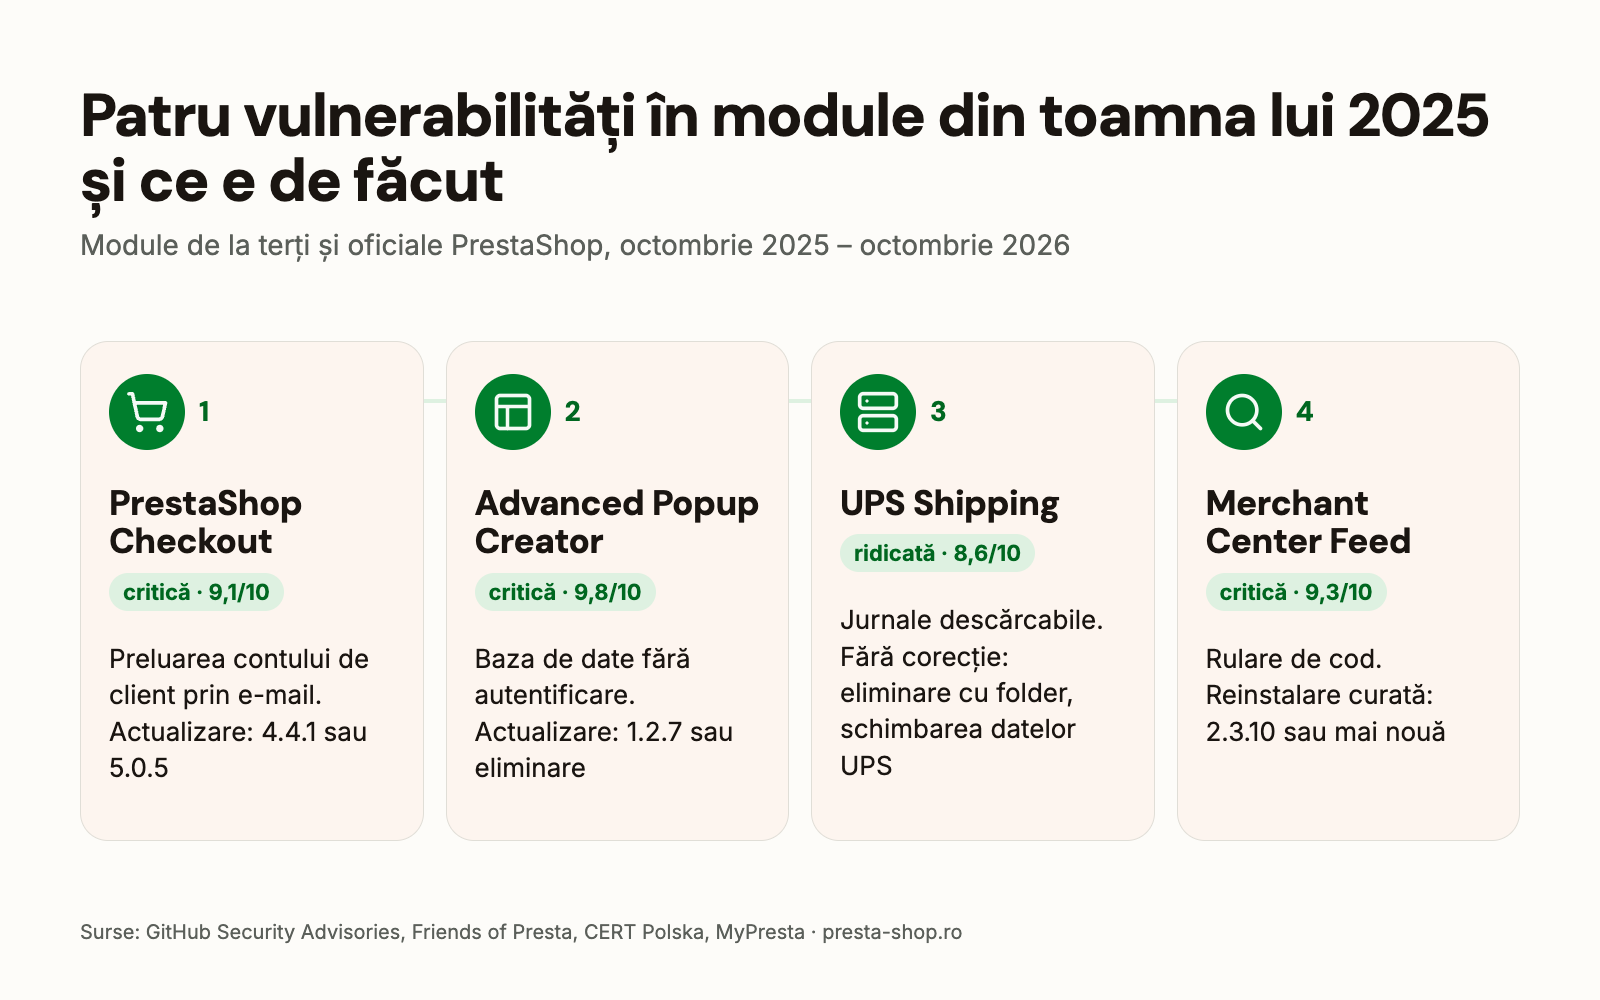
Pe lângă corecțiile codului PrestaShop, din octombrie 2025 au fost publicate mai multe vulnerabilități grave în module PrestaShop: în modulul oficial de plată PrestaShop Checkout, într-un modul de ferestre pop-up, într-un modul de livrare UPS și într-un modul de export de produse pentru Google Merchant Center. Prin unele dintre ele se putea ajunge, fără autentificare, la baza de date a magazinului, la conturile clienților sau la server.
Vulnerabilitățile din module afectează magazinul indiferent dacă PrestaShop este la zi. Acest articol rezumă ce problemă a avut fiecare modul, ce versiune o corectează, de ce nu ajunge dezactivarea unui modul și unde arată back office-ul că pentru un modul există actualizare.
Nu mă pricep la tehnicăPe românește: trebuie să fac ceva acum?
Magazinul online nu înseamnă doar PrestaShop, ci și modulele instalate pe el: plată, livrare, ferestre pop-up, export de produse. Dacă un modul are o vulnerabilitate, un străin poate intra prin el în magazin chiar și când PrestaShop este la zi.
Actualizarea modulelor trebuie pornită din back office, nu se instalează singură. Și un modul dezactivat poate fi periculos, pentru că fișierele lui rămân pe server; modulele nefolosite merită dezinstalate, cu fișierele șterse.
Ce e de făcut: întrebați persoana care întreține magazinul dacă modulele sunt în regulă. Întrebările de mai jos pot fi trimise așa cum sunt.
Întrebări pentru cel care întreține magazinul
Are magazinul modulul PrestaShop Checkout, Advanced Popup Creator, UPS Shipping sau Google Merchant Center Feed (gmfeed) și, dacă da, a fost actualizat la o versiune corectată? Când s-au verificat ultima dată actualizările tuturor modulelor? Există module pe care nu le mai folosim și pot fi dezinstalate împreună cu fișierele lor? Există un modul al cărui producător nu mai publică actualizări? Se face backup regulat și verificat al fișierelor și al bazei de date?
De ce depinde atât de des securitatea magazinului de module?
În ianuarie 2025, PrestaShop a scris despre un val de atacuri care a exploatat vulnerabilități de tip SQL injection nu în codul PrestaShop, ci în module de la terți. Multe dintre vulnerabilitățile exploatate fuseseră corectate de mult; corecția doar nu fusese instalată pe magazine. Potrivit PrestaShop, versiunea actuală nu este afectată atât timp cât nu e instalat niciun modul vulnerabil și toate actualizările sunt aplicate.
Pe lista ținută din 2020 de Friends of Presta, un site comunitar de securitate, 212 din 230 de intrări se referă la module (numărătoarea noastră din listă). Nu este o statistică: Friends of Presta scrie doar despre cazuri selectate, de exemplu când un modul este atacat des sau producătorul nu răspunde.
Ce module au avut vulnerabilități grave din toamna lui 2025?
| Modul | Problema | Corectat în |
|---|---|---|
| PrestaShop Checkout critic | preluarea contului de client doar pe baza adresei de e-mail | 4.4.1, 5.0.5 |
| Advanced Popup Creator critic | citirea bazei de date fără autentificare | 1.2.7 |
| UPS Shipping ridicat | jurnale cu date de acces UPS și date ale clienților, descărcabile de oricine | nu există, trebuie eliminat |
| Google Merchant Center Feed critic | rularea de cod pe server fără autentificare | 2.3.10 |
| Faceted Search critic | rularea de cod pe server fără autentificare | 4.0.4 |
Faceted Search este modulul de filtrare al PrestaShop; despre vulnerabilitatea lui și despre căutarea urmelor unei intruziuni există un articol separat: Actualizări de securitate PrestaShop 2026. În această perioadă au apărut și vulnerabilități mai puțin grave în module, de exemplu în modulele GDPR și listă de dorințe ale PrestaShop (un client autentificat putea înregistra un consimțământ GDPR în numele altui client sau vedea listele de dorințe private ale altor clienți) și în modulul de blog xipblog.
Ce problemă a avut modulul PrestaShop Checkout?
PrestaShop Checkout este modulul oficial de plată al PrestaShop, realizat în parteneriat cu PayPal. În funcția Express Checkout lipsea o verificare, așa că un atacator se putea autentifica fără parolă în contul unui client, cunoscând doar adresa lui de e-mail, și putea plasa comenzi cu el. Vulnerabilitatea este critică (9,1/10), afectează toate versiunile de la 1.3.0 și nu există soluție de ocolire.
Corecția a apărut pe 16 octombrie 2025: versiunile 4.4.1 și 5.0.5 ale modulului. În back office versiunea modulului are patru cifre, prima fiind versiunea majoră PrestaShop: pe PrestaShop 8, de exemplu, 8.4.4.1 sau 8.5.0.5, ori una mai nouă, este corectată. La momentul publicării nu se cunoștea nicio exploatare.
Ce problemă a avut modulul Advanced Popup Creator?
Advanced Popup Creator (producător: Idnovate) este un modul de ferestre pop-up vândut pe PrestaShop Addons. Prin el se putea rula, fără autentificare, orice interogare în baza de date (SQL injection, 9,8/10). Sunt afectate versiunile anterioare lui 1.2.7; corecția este versiunea 1.2.7 din decembrie 2025.
Vulnerabilitatea a fost găsită la investigarea unei intruziuni: din magazinul afectat au fost extrase adresa de e-mail a administratorului și tokenul de resetare a parolei, iar atacatorii au obținut acces complet de administrator. Potrivit cercetătorului care a raportat-o, vulnerabilitatea ar fi putut fi exploatată în mod real. În jurnalul obișnuit al serverului atacul apare doar ca o cerere generică „POST /”, fără numele modulului.
Pentru magazinele care folosesc acest modul și au rulat o versiune anterioară lui 1.2.7, cercetătorul recomandă actualizarea sau eliminarea lui; dacă nu e strict necesar, dezinstalarea și ștergerea fișierelor. În plus: autentificare în doi pași în back office, schimbarea adresei back office-ului, prefix propriu pentru baza de date.
Ce e de făcut cu modulul UPS Shipping, care nu are corecție?
Toate versiunile cunoscute ale UPS Shipping Module (producător: Agence Web 360, numele folderului upsshipping), cel puțin până la 2.4.0, salvează jurnale XML în folderul logs/, iar aceste fișiere pot fi descărcate la adrese previzibile, fără autentificare. Ele conțin datele de acces UPS ale comerciantului, numărul de cont UPS, precum și numele, adresele și telefoanele clienților. Pe un magazin afectat s-au adunat peste 2,3 milioane de astfel de fișiere între februarie 2023 și aprilie 2026.
Nu există corecție și, potrivit cercetătorului, nici nu va exista, pentru că producătorul nu mai există. Potrivit Friends of Presta, singura soluție durabilă este dezinstalarea modulului și ștergerea folderului modules/upsshipping/; dezactivarea nu ajunge. În plus, jurnalele existente trebuie șterse, parola UPS și numărul de licență UPS API schimbate, contul UPS verificat pentru expedieri neautorizate și trebuie evaluată notificarea unei încălcări a securității datelor conform GDPR.
Ce problemă a avut modulul Google Merchant Center Feed?
Prin modulul de export de produse Google Merchant Center Feed (gmfeed, producător: MyPresta) se putea scrie orice fișier pe server fără autentificare și, cu el, rula cod (9,3/10, publicat pe 29 septembrie 2026). Potrivit producătorului, prima versiune sigură este 2.3.10.
Producătorul cere o reinstalare curată: dezinstalarea modulului vechi cu opțiunea „ștergerea fișierelor modulului” bifată, apoi instalarea celui nou. Dacă fișierele noi sunt doar copiate peste cele vechi, scriptul vechi, vulnerabil, poate rămâne în folder.
De ce nu ajunge dezactivarea unui modul?
Back office-ul are trei acțiuni diferite. Dezactivarea păstrează setările modulului, dar fișierele lui rămân pe server. Dezinstalarea șterge setările și datele modulului din baza de date, dar potrivit ghidului de utilizare PrestaShop folderul poate rămâne în continuare în modules. Fișierele sunt eliminate de acțiunea de ștergere sau de opțiunea de ștergere a folderului la dezinstalare.
Pentru securitate această diferență contează: fișierele unui modul dezactivat sau doar dezinstalat (jurnale, exporturi, scripturi apelabile direct) pot rămâne accesibile de pe web. De aceea Friends of Presta scrie că modulul unui producător dispărut trebuie eliminat, nu doar dezactivat. Potrivit ghidului de utilizare, un modul nu se elimină niciodată ștergând folderul prin FTP; operația se face din back office.
Unde arată back office-ul că un modul are actualizare?
Pe pagina Module > Administrare module, fila Actualizari listează modulele pentru care PrestaShop a găsit o versiune mai nouă: de pe serverul Addons sau pentru că fișierele mai noi ale modulului sunt deja încărcate. Fila Alerte arată modulele care au nevoie de configurare sau actualizare. Lista se poate căuta după numele modulului și producător și poate afișa și modulele dezactivate.
Înainte de actualizare merită citit jurnalul de modificări al modulului, iar după aceea verificat că funcționează (la un modul de plată, de exemplu, cu o comandă de test). Pentru modulele care nu au fost cumpărate de pe Addons merită urmărite și anunțurile producătorului.
Ce merită făcut acum?
- Inventar: verificarea modulelor instalate și a celor dezactivate în Administrare module, cu producător și versiune.
- Modulele de mai sus: dacă oricare este instalat, actualizarea la versiunea corectată; dezinstalarea modulului UPS Shipping împreună cu folderul lui și schimbarea datelor de acces UPS.
- Dacă Advanced Popup Creator era mai vechi de 1.2.7: pe lângă actualizare, activarea autentificării în doi pași în back office și schimbarea adresei back office-ului.
- Module nefolosite: dezinstalarea lor și ștergerea fișierelor, nu doar dezactivarea.
- Actualizări: verificarea regulată a filei Actualizari și urmărirea anunțurilor producătorilor ale căror module nu au fost cumpărate de pe Addons.
- Backup: backup regulat și verificat al fișierelor și al bazei de date.
Actualizare PrestaShop
Actualizarea magazinului împreună cu tema, modulele și datele, pregătită pe o copie de test.
Întrebări frecvente
Ajunge dacă PrestaShop este la zi?
Nu. Vulnerabilitățile din module afectează magazinul indiferent de versiunea PrestaShop; potrivit PrestaShop, versiunea actuală nu este afectată atât timp cât nu e instalat niciun modul vulnerabil și toate actualizările sunt aplicate.
A fost exploatată vulnerabilitatea din PrestaShop Checkout?
La publicarea ei, pe 16 octombrie 2025, nu se cunoștea nicio exploatare. Pentru că nu există soluție de ocolire, modulul trebuie actualizat la 4.4.1 sau 5.0.5, ori la o versiune mai nouă.
Ce fac dacă producătorul unui modul nu mai există?
Un astfel de modul nu mai primește corecții de securitate. Merită trecut pe un alt modul, întreținut, iar cel vechi dezinstalat, cu fișierele șterse.
Ajunge să dezactivez un modul pe care nu îl folosesc?
Nu. După dezactivare fișierele modulului rămân pe server și pot fi accesibile de pe web. Trebuie dezinstalat, cu ștergerea fișierelor.
De unde știu că un modul are actualizare?
Din fila Actualizari a paginii Module > Administrare module. Pentru modulele care nu sunt de pe Addons, actualizările apar și în anunțurile producătorului.
Surse: PrestaShop Checkout security advisory, Friends of Presta: advancedpopupcreator, Friends of Presta: upsshipping, CERT Polska: gmfeed, MyPresta: gmfeed security fix, PrestaShop: SQL injection attacks alert (2025), PrestaShop user guide: installed modules

Comentarii
Încă nu există comentarii.