
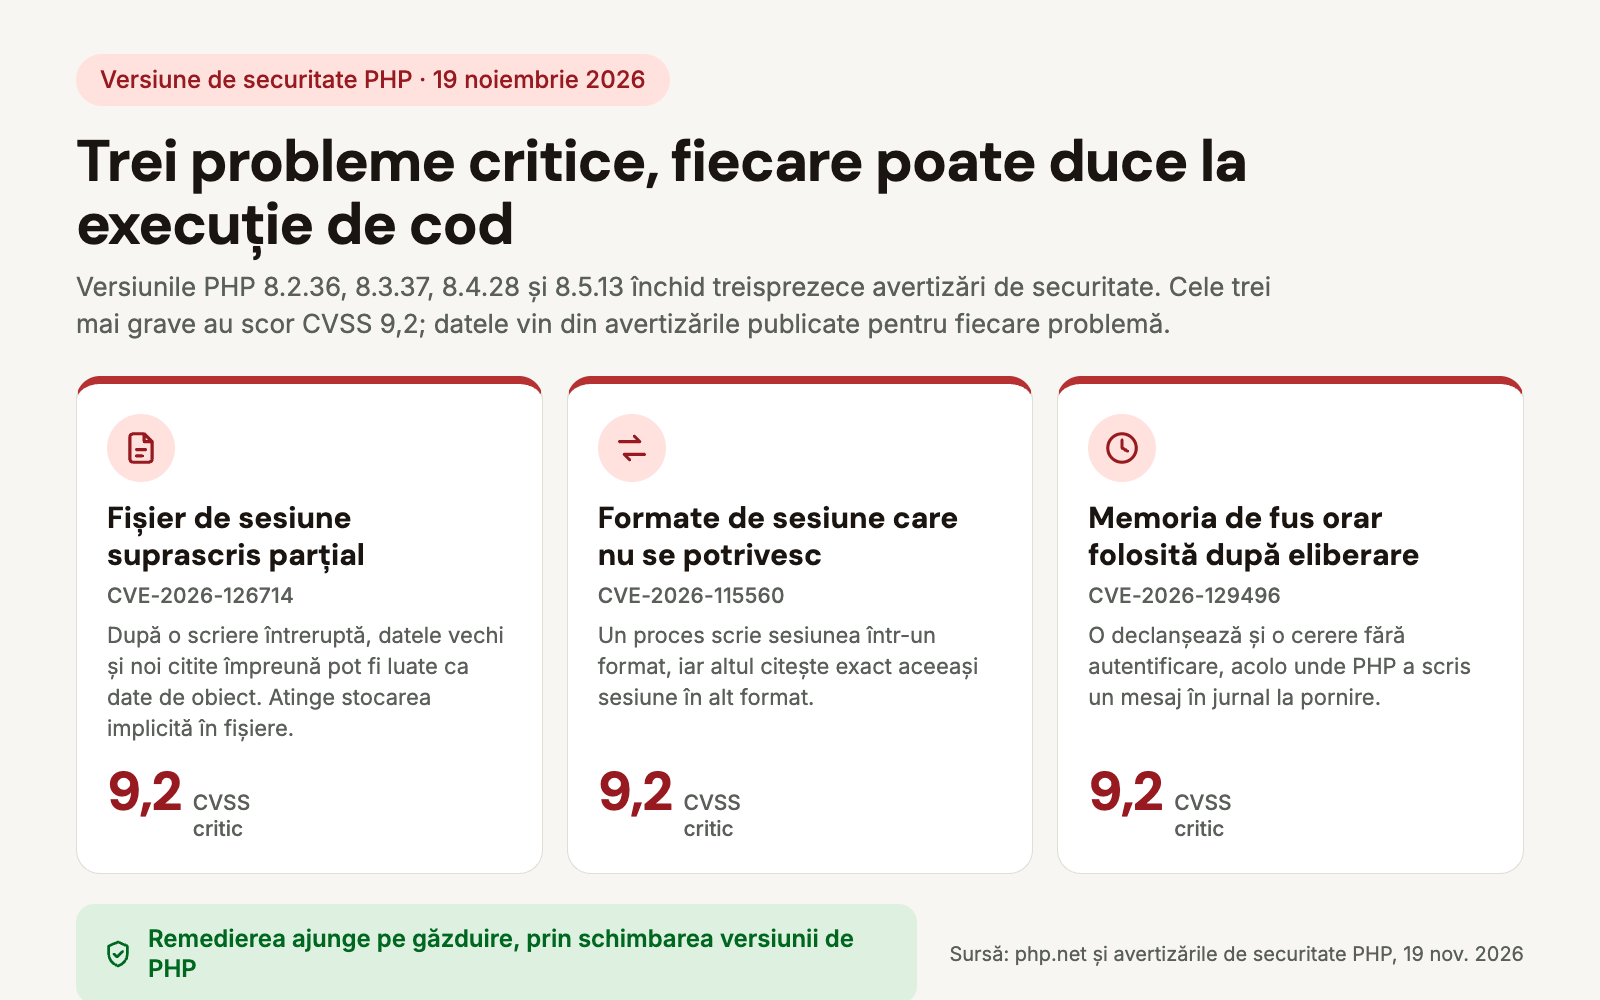
Pe 19 noiembrie 2026, proiectul PHP a publicat patru versiuni de securitate în aceeași zi: 8.5.13, 8.4.28, 8.3.37 și 8.2.36. Împreună închid treisprezece avertizări de securitate, trei dintre ele critice, cu scor CVSS 9,2, fiecare dintre cele trei putând duce la execuție de cod pe server.
PHP este programul care rulează codul magazinului PrestaShop, așa că remedierea nu ajunge odată cu o actualizare a magazinului, ci pe găzduire, prin schimbarea versiunii de PHP. Articolul arată care versiune aduce remedierea pe fiecare ramură, ce permit problemele critice și ce se poate face pe un magazin care rulează încă un PHP mai vechi din cauza versiunii de PrestaShop.
Nu mă pricep la partea tehnicăPe scurt: ce s-a întâmplat și ce este de făcut
Magazinul rulează pe un program numit PHP, instalat pe găzduire. În acest program au fost găsite probleme, iar remedierile au apărut pe 19 noiembrie. Cu cele trei mai grave, un atacator poate rula propriile instrucțiuni pe serverul care ține magazinul.
Remedierea nu este o actualizare a magazinului: furnizorul de găzduire trebuie să treacă PHP pe versiunea reparată. La majoritatea furnizorilor acest lucru se întâmplă de la sine în câteva zile, dar nu peste tot.
De făcut: întrebați furnizorul de găzduire ce versiune de PHP rulează și, dacă nu este cea reparată, când urcă. Textul de mai jos poate fi trimis ca atare.
Întrebări pentru furnizorul de găzduire
Ce versiune de PHP rulează pe găzduirea magazinului? Este instalată versiunea de securitate din 19 noiembrie 2026 (8.2.36, 8.3.37, 8.4.28 sau 8.5.13, în funcție de ramură), iar dacă nu, când urcă? Dacă pe găzduire rulează o ramură de PHP care nu mai este întreținută, primesc aceste probleme remedieri prin pachetele distribuției? Este activată setarea session.upload_progress.enabled și poate fi dezactivată?
Care versiune de PHP aduce remedierea?
Proiectul PHP a publicat remedierea pentru fiecare ramură întreținută în aceeași zi. Magazinul este reparat atunci când pe găzduire rulează versiunea din tabel pentru ramura lui sau una mai nouă.
| Ramură PHP | Versiunea reparată | Remedieri de securitate până la |
|---|---|---|
| 8.2 | 8.2.36 | 31 decembrie 2026 |
| 8.3 | 8.3.37 | 31 decembrie 2027 |
| 8.4 | 8.4.28 | 31 decembrie 2028 |
| 8.5 | 8.5.13 | 31 decembrie 2029 |
| 8.6 | 8.6.0 (apărută în aceeași zi; jurnalul ei de modificări cuprinde aceleași remedieri) | 31 decembrie 2030 |
| 8.1 și mai vechi | proiectul PHP nu a publicat remedieri | nu se află între ramurile întreținute |
Echipa de securitate PHP a anunțat versiunile cu o zi înainte, pe 18 noiembrie, și a precizat atunci că cea mai mare severitate este critică și că problemele considerate critice presupun o configurație diferită de cea implicită sau un montaj neobișnuit. Avertizările publicate odată cu versiunile sunt mai precise: problema fișierelor de sesiune atinge tipul de stocare files, cel implicit în PHP.
Ce permit problemele critice?
| Problemă | Ce permite | Severitate |
|---|---|---|
| Fișier de sesiune suprascris parțial CVE-2026-126714 | după o scriere întreruptă, fișierul de sesiune poate păstra începutul datelor noi și sfârșitul celor vechi; citite împreună pot fi interpretate ca date de obiect, iar la următoarea deschidere a sesiunii se poate ajunge la execuție de cod | 9,2 |
| Formate de sesiune care nu se potrivesc CVE-2026-115560 | progresul încărcării scrie într-un format, iar un alt proces citește aceeași sesiune în altul; datele strecurate în cheie duc la execuție de cod | 9,2 |
| Memoria de fus orar folosită după eliberare CVE-2026-129496 | o cerere fără autentificare poate opri un proces PHP sau executa cod, acolo unde PHP a scris un mesaj în fișierul de jurnal la pornire | 9,2 |
| PHP-FPM: cerere strecurată CVE-2026-129289 | corpul necitit al unei cereri poate trece în cererea următoare | avertizarea nu o consideră critică |
| PHAR: ocolirea verificării semnăturii CVE-2026-128090 | semnătura OpenSSL a unei arhive PHAR era acceptată după trecerea la un algoritm mai slab | avertizarea nu o consideră critică |
| Adrese HTTPS și FTPS cu litere mari și mici CVE-2026-128064 | adresa scrisă amestecat făcea ca legătura să se deschidă fără criptare, iar datele să rămână lizibile | avertizarea nu o consideră critică |
Severitatea este scorul CVSS din avertizările GitHub publicate pentru fiecare problemă. Pe lângă acestea, versiunile repară alte probleme din PHP-CGI, pagina de stare a PHP-FPM, SOAP și închiderea sesiunii; versiunea pentru ramura 8.5 închide încă patru avertizări, printre care o problemă de execuție de cod în urmărirea erorilor.
De ce contează pentru un magazin PrestaShop?
Două dintre problemele critice stau în sesiuni, iar sesiunea este folosită fără pauză pe orice magazin: ea ține clientul autentificat, coșul și sesiunea celui care lucrează în administrare. Avertizarea spune că problema atinge stocarea implicită a sesiunilor în fișiere și nu se limitează la funcția de progres al încărcării: poate apărea și atunci când aplicația păstrează în sesiune texte mai lungi venite de la vizitatori.
A treia problemă critică ține de pornirea PHP și de scrierea jurnalului de erori. Potrivit avertizării, procesele PHP-FPM și Apache mod_php pot moșteni starea greșită de la procesul părinte, iar intervalul vulnerabil durează până când procesul termină prima cerere obișnuită. Avertizarea consemnează și că problema a fost declanșată cu o cerere fără autentificare.
Versiunea de PHP se vede în administrare, la Parametri avansați > Informații, între datele serverului. Același număr apare și în selectorul de PHP din panoul găzduirii, însă cele două pot diferi atunci când configurația magazinului cere altă versiune.
Ce se face dacă magazinul rulează PHP 8.1?
Potrivit tabelului de compatibilitate al producătorului, ramura PrestaShop 8 este întreținută de la PHP 7.2 până la 8.1, cu 8.1 ca versiune recomandată; PHP 8.2 și mai nou nu sunt acceptate acolo. La rândul lui, PHP 8.1 nu se află între ramurile întreținute de proiectul PHP, așa că această remediere nu a acoperit ramura respectivă.
Rămân două drumuri. Remedierea PHP ține de găzduire: distribuțiile și furnizorii cu suport de lungă durată pot aduce remedierile în pachetele lor pentru o ramură mai veche, de aceea prima întrebare merge către furnizor. Al doilea drum este trecerea magazinului pe o ramură PrestaShop care merge cu versiuni de PHP întreținute: tabelul arată că PrestaShop 9.1 și 9.2 acceptă PHP de la 8.1 până la 8.5, cu 8.5 ca versiune recomandată.
Ce cuprinde codul propriu al magazinului, tema și modulele din actualizările de securitate se vede cu modulul Scanare de securitate pentru PrestaShop, iar remedierile din partea PrestaShop se aplică cu modulul Remedieri de securitate pentru PrestaShop. Schimbarea versiunii de PHP este separată de ambele și se face pe găzduire.
Ce merită făcut acum?
- Căutați versiunea de PHP folosită în administrare, la Parametri avansați > Informații. Dacă a treia cifră este mai mică decât cea din tabel pentru ramura respectivă, remedierea nu este instalată.
- Întrebați furnizorul de găzduire când urcă versiunea reparată. Majoritatea furnizorilor actualizează în câteva zile, dar nu la orice pachet se întâmplă de la sine.
- Dezactivați progresul încărcării ca protecție temporară, cât timp se așteaptă PHP-ul reparat. Remedierea dezactivează funcția implicit; până atunci, setarea
session.upload_progress.enabledse poate opri pe găzduire. - Parcurgeți magazinul după schimbare: finalizarea comenzii, metoda de plată, facturarea și e-mailurile trimise, pentru că schimbarea PHP atinge și felul în care lucrează modulele.
- Dacă magazinul rulează deja pe o ramură PHP neîntreținută, planificați trecerea pe o pereche PrestaShop și PHP întreținută. Și remedierea următoare va ajunge de la sine doar acolo.
Întrebări frecvente
[faq]
Q: Este suficient să actualizez PrestaShop?
A: Nu. Aceste probleme sunt în PHP, nu în codul PrestaShop, așa că remedierea ajunge prin schimbarea versiunii de PHP pe găzduire.
Q: De unde aflu ce versiune de PHP rulează magazinul?
A: În administrare, la Parametri avansați > Informații, între datele serverului. Versiunile reparate sunt 8.2.36, 8.3.37, 8.4.28, 8.5.13 și 8.6.0.
Q: Cât de urgent este?
A: Cele trei probleme mai grave sunt descrise public și toate trei pot duce la execuție de cod, așa că actualizarea nu poate aștepta săptămâni. Avertizările nu spun că problemele ar fi fost folosite înainte de publicarea versiunilor.
Q: Poate schimbarea PHP să strice magazinul?
A: Schimbarea în interiorul unei ramuri, de pildă de la 8.3.36 la 8.3.37, aduce doar remedieri, iar felul în care lucrează limbajul nu se schimbă, așa că pasul se poate face fără o planificare separată. Trecerea pe altă ramură este însă legată de versiunea de PrestaShop: potrivit tabelului de compatibilitate, ramura PrestaShop 8 nu acceptă nimic mai nou decât PHP 8.1, așa că acolo schimbarea de ramură se planifică împreună cu actualizarea magazinului, cu tema și modulele testate.
Q: Ce înseamnă că problemele critice presupun o configurație diferită de cea implicită?
A: Aceasta a venit din anunțul PHP din 18 noiembrie. Avertizările publicate odată cu versiunile sunt mai precise: problema fișierelor de sesiune atinge tipul implicit files, iar problema memoriei de fus orar cere jurnal de erori în fișier și un mesaj scris la pornire.
Surse: Arhiva de noutăți PHP, 2026, Jurnalul de modificări PHP 8, Versiunile PHP întreținute, Avertizările de securitate PHP, Cerințele de sistem PrestaShop